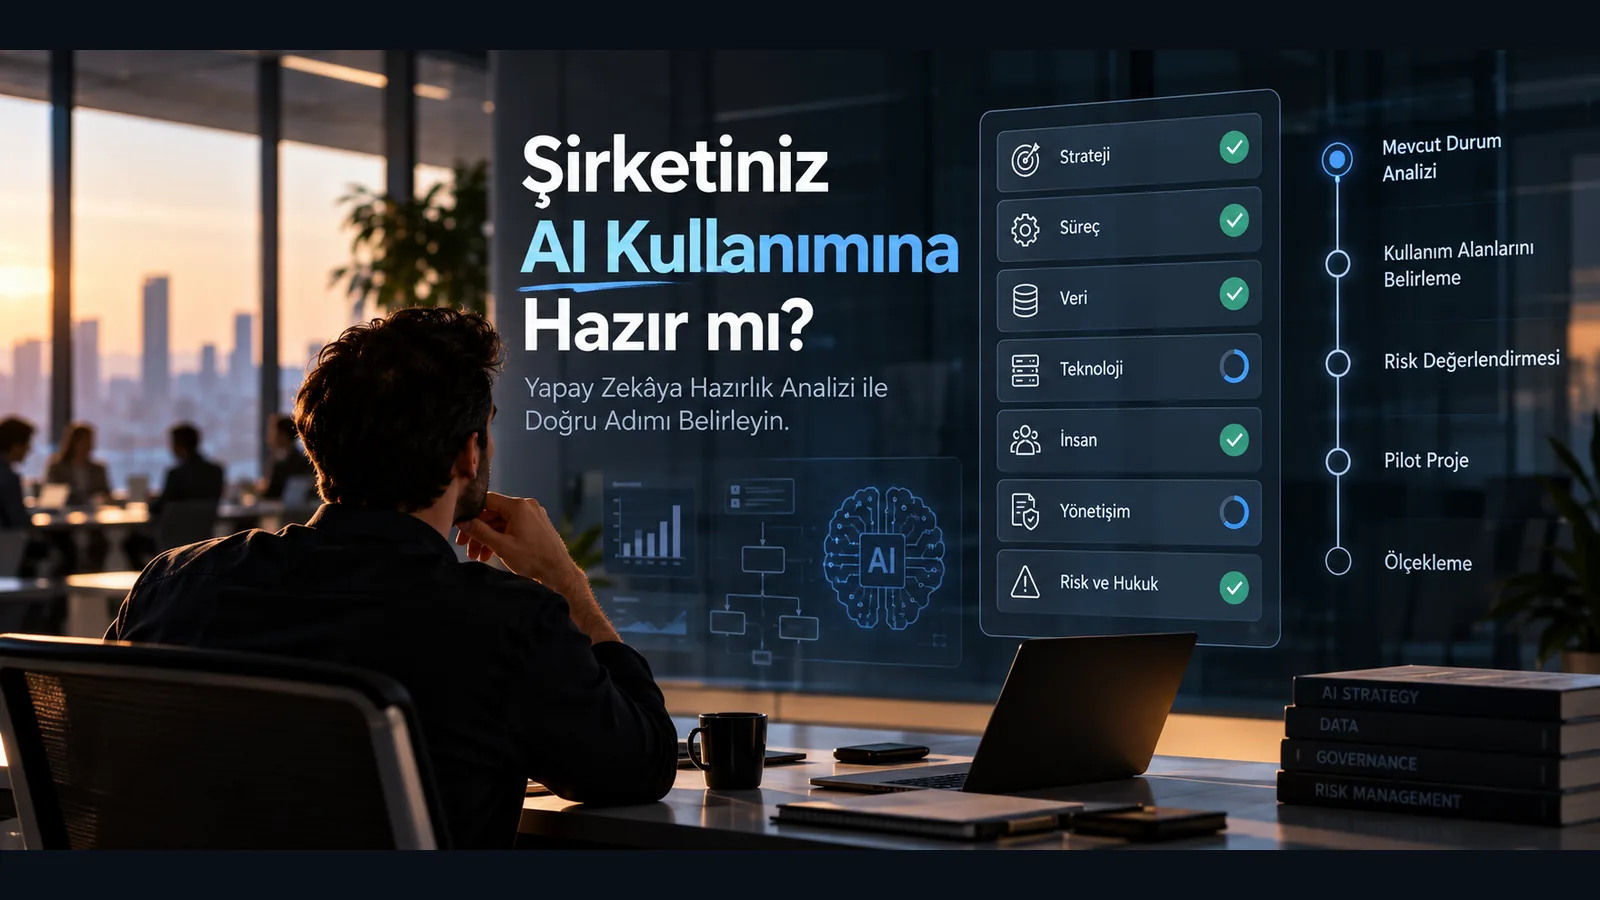
Yapay Zekâya Hazır Olmak Ne Anlama Gelir?
Bir şirketin yapay zekâya hazır olması, çalışanların üretken yapay zekâ araçlarını kullanabilmesinden veya şirketin bir büyük dil modeli API’sine erişebilmesinden daha geniş bir kavramdır.
Kurumsal açıdan yapay zekâ hazırlığı (AI readiness); kuruluşun belirli iş problemlerini yapay zekâ ile çözebilmek için gerekli stratejiye, süreçlere, veriye, teknik altyapıya, insan kaynağına, yönetişim mekanizmalarına ve risk kontrollerine sahip olma düzeyi olarak düşünülebilir.
Bu nedenle doğru soru yalnızca “Şirketimiz yapay zekâ kullanabilir mi?” değildir. Daha yararlı sorular şunlardır:
- Hangi iş problemlerinde AI kullanmak ekonomik ve operasyonel olarak anlamlı?
- Bu problemleri çözmek için yeterli ve kullanılabilir verimiz var mı?
- Mevcut sistemlerimiz AI uygulamalarıyla entegre edilebilir mi?
- Çıktıların doğruluğunu nasıl ölçeceğiz?
- Yanlış bir AI çıktısı oluştuğunda sonuç ne kadar kritik?
- Kişisel veya hassas veriler hangi sistemlere aktarılacak?
- Sistemin sorumluluğunu kim üstlenecek?
- İnsan denetimi hangi aşamalarda zorunlu olacak?
- Pilot başarılı olduğunda çözümü üretim ortamına taşıyabilecek miyiz?
NIST AI Risk Management Framework (AI RMF), AI risk yönetimini Govern, Map, Measure ve Manage olmak üzere dört temel fonksiyon etrafında ele alır. Çerçeve; yönetişimin organizasyon genelinde kurulmasını, kullanım bağlamının anlaşılmasını, risklerin ve performansın ölçülmesini ve belirlenen risklerin yönetilmesini öngörür [1]. NIST ayrıca AI sistemlerinin üretime alınmadan önce test edilmesini ve kullanım sırasında düzenli olarak izlenmesini önerir [1].
Dolayısıyla AI hazırlık analizi bir teknoloji envanteri değil, organizasyonun bütününü ilgilendiren bir iş ve risk değerlendirmesidir.
Neden AI Projesinden Önce Hazırlık Analizi Yapılmalı?
Yapay zekâ projelerinde teknik olarak çalışan bir prototip oluşturmak ile kurumsal ölçekte sürdürülebilir bir sistem kurmak aynı şey değildir.
Bir ekip birkaç gün içinde şirket belgelerini kullanan bir soru-cevap sistemi geliştirebilir. Ancak üretime geçildiğinde erişim yetkileri, yanlış cevaplar, güncel olmayan belgeler, kişisel veriler, loglama, kullanıcı yönetimi, model maliyetleri, entegrasyonlar ve sistem sahipliği gibi yeni problemler ortaya çıkar.
Bu nedenle AI hazırlık analizinin temel amacı “AI kullanmalı mıyız?” sorusuna genel bir evet veya hayır cevabı vermek değildir. Amaç, hangi kullanım alanının hangi koşullarda uygulanabilir olduğunu belirlemektir.
NIST'in risk yaklaşımı da AI sistemlerinin her durumda doğru çözüm olmadığını açıkça kabul eder. Kuruluşların sistemin amaçlanan hedefi karşılayıp karşılamadığını ve geliştirme ya da dağıtıma devam edilip edilmemesi gerektiğini değerlendirmesi beklenir [1].
Bu ayrım önemlidir. Bazı süreçlerde klasik yazılım otomasyonu, iş kuralı, SQL sorgusu, arama motoru veya mevcut ERP/CRM fonksiyonları üretken yapay zekâdan daha ucuz, daha güvenilir ve daha kolay denetlenebilir olabilir.
Şirketlerin AI Hazırlığını Belirleyen 7 Temel Boyut
AI hazırlığını tek bir puana indirgemek yerine farklı boyutları ayrı ayrı değerlendirmek daha yararlıdır.
| Boyut | Temel soru | Hazırlık göstergesi |
|---|---|---|
| Strateji | AI hangi iş problemini çözecek? | Ölçülebilir iş hedefleri tanımlı |
| Süreç | Hangi iş akışları AI için uygun? | Süreçler ve darboğazlar biliniyor |
| Veri | Gerekli bilgi erişilebilir mi? | Veri sahipliği, kalite ve erişim tanımlı |
| Teknoloji | Sistemler entegre edilebilir mi? | API, kimlik, loglama ve altyapı mevcut |
| İnsan | Sistemi kim geliştirecek ve yönetecek? | Roller ve sorumluluklar belirli |
| Yönetişim | AI kullanımı nasıl kontrol edilecek? | Politika, envanter ve onay mekanizması var |
| Risk ve hukuk | Hangi zararlar ortaya çıkabilir? | Risk sınıflandırması ve kontroller tanımlı |
1. Stratejik Hazırlık
En temel hata, önce teknoloji seçip daha sonra bu teknoloji için problem aramaktır.
“Şirketimize chatbot yapalım” bir iş hedefi değildir.
Bunun yerine hedef şöyle tanımlanabilir:
Teknik destek ekibinin ürün dokümantasyonu içerisinde bilgi aramak için harcadığı süreyi azaltmak.
Bu tanım hâlâ AI kullanımını zorunlu kılmaz. Fakat problemi ölçülebilir hâle getirir.
İyi tanımlanmış bir AI kullanım alanında en azından şu unsurlar bulunmalıdır:
- mevcut problem,
- etkilenen kullanıcı,
- mevcut iş akışı,
- kullanılan veri,
- beklenen çıktı,
- başarı metriği,
- hata maliyeti,
- süreç sahibinin kim olduğu.
AI projesinin değeri kullanılan modelin büyüklüğüyle değil, iş sürecinde oluşturduğu ölçülebilir sonuçla değerlendirilmelidir.
2. Süreç Hazırlığı
AI uygulanacak süreç yeterince anlaşılmıyorsa teknoloji çoğu zaman mevcut karmaşıklığın üzerine yeni bir katman ekler.
Örneğin müşteri destek sürecinde AI kullanmak isteyen bir şirket önce şu soruların cevabını bilmelidir:
- Talepler hangi kanallardan geliyor?
- Nasıl sınıflandırılıyor?
- Hangi talepler standart prosedürlerle çözülebiliyor?
- Hangi durumlarda uzman müdahalesi gerekiyor?
- Çalışanlar bilgiye nereden ulaşıyor?
- Onay gerektiren işlemler hangileri?
- Hatalı cevap verilmesinin etkisi nedir?
Süreç haritalanmadan yapılan AI entegrasyonu, yanlış noktayı optimize edebilir.
Bu nedenle AI hazırlığı aynı zamanda süreç görünürlüğü gerektirir.
3. Veri Hazırlığı
Modern AI sistemleri için veri yalnızca model eğitimi anlamına gelmez.
Bir kurumsal AI uygulaması;
- ürün dokümanlarını,
- CRM kayıtlarını,
- destek taleplerini,
- ERP verilerini,
- prosedürleri,
- sözleşmeleri,
- e-postaları,
- üretim verilerini,
- analitik verileri
kullanabilir.
Asıl soru “Verimiz var mı?” değil, “Bu kullanım alanı için gerekli veriyi güvenilir ve hukuka uygun biçimde kullanabiliyor muyuz?” olmalıdır.
Kontrol edilmesi gereken konular arasında veri sahipliği, doğruluk, güncellik, erişim yetkileri, format, sınıflandırma, kişisel veri içeriği ve saklama politikaları bulunur.
KVKK'nın kişisel veri işleme ilkeleri; verilerin belirli, açık ve meşru amaçlarla işlenmesini, işleme amacıyla bağlantılı, sınırlı ve ölçülü olmasını ve gerekli süre kadar muhafaza edilmesini gerektirir [2]. Bu ilkeler AI sistemlerine veri aktarılırken de dikkate alınmalıdır.
KVKK'nın yapay zekâya ilişkin tavsiyelerinde ayrıca insan müdahalesi, veri minimizasyonu, ayrımcılığın önlenmesi ve veri güvenliği gibi başlıklar vurgulanmaktadır [3].
Bu nedenle veri hazırlığı yalnızca bir data engineering problemi değildir; güvenlik ve hukuk ekiplerinin de değerlendirmeye dahil olması gerekebilir.
4. Teknik Altyapı Hazırlığı
Bir AI prototipi ile üretim sistemi arasındaki fark genellikle entegrasyon ve operasyon katmanında ortaya çıkar.
Kurumsal bir AI sistemi şu bileşenlerden bazılarına ihtiyaç duyabilir:
- API erişimleri,
- kimlik doğrulama,
- rol tabanlı yetkilendirme,
- veri tabanları,
- doküman yönetimi,
- model servisleri,
- loglama,
- izleme ve alarm mekanizmaları,
- maliyet takibi,
- sürüm yönetimi,
- test ortamları,
- geri dönüş mekanizmaları.
Örneğin şirket içi bilgi asistanının tüm çalışanlara aynı belgeleri göstermesi ciddi bir erişim kontrolü problemi oluşturabilir. Kullanıcı yalnızca normal koşullarda erişebildiği bilgilere AI sistemi üzerinden de erişebilmelidir.
Hazırlık analizi sırasında bu nedenle sadece “model çalışıyor mu?” değil, “bu sistemi güvenli ve sürdürülebilir biçimde çalıştırabilir miyiz?” sorusu sorulmalıdır.
5. İnsan Kaynağı ve AI Okuryazarlığı
AI projeleri yalnızca yazılım ekibinin sorumluluğuna bırakılamaz.
Kullanım alanına bağlı olarak projede şu roller gerekebilir:
- süreç sahibi,
- ürün veya proje sorumlusu,
- yazılım ekibi,
- veri ekibi,
- bilgi güvenliği,
- hukuk/KVKK,
- operasyon uzmanları,
- son kullanıcılar,
- yönetim sponsoru.
Buradaki kritik nokta herkesin AI uzmanı olması değildir. İnsanların kendi sorumluluk alanlarında sistemin yeteneklerini, sınırlarını ve risklerini anlayabilmesidir.
Bu yaklaşım uluslararası düzenlemelerde de görülmektedir. Regulation (EU) 2026/1744 ile güncellenen AB Yapay Zekâ Tüzüğü'nün 4. maddesi, AI sistemi sağlayıcıları ve kullanan kuruluşların; personelin ve kendi adlarına sistemi kullanan diğer kişilerin AI okuryazarlığının gelişimini destekleyecek tedbirler almasını öngörür. Tedbirler teknik bilgi, deneyim, eğitim, kullanım bağlamı ve sistemin etkilediği kişiler dikkate alınarak belirlenir; hüküm herhangi bir birey için belirli bir okuryazarlık seviyesini garanti etme zorunluluğu getirmez [4].
AI Act 1 Ağustos 2024'te yürürlüğe girmiş; AI okuryazarlığı ve yasaklanmış uygulamalara ilişkin hükümler 2 Şubat 2025'ten itibaren uygulanmaya başlamıştır [5].
Bu düzenleme doğrudan her Türk şirketine uygulanıyor anlamına gelmez. Ancak AB pazarında faaliyet gösteren veya düzenlemenin kapsamına girebilecek kuruluşların kendi hukuki durumlarını ayrıca değerlendirmeleri gerekir.
6. AI Yönetişimi
Bir şirkette çalışanların farklı AI araçlarını kontrolsüz biçimde kullanması, şirketin kurumsal olarak AI'ya hazır olduğu anlamına gelmez.
Aksine bu durum “shadow AI” olarak değerlendirilebilecek kontrolsüz kullanım alanları oluşturabilir.
Kuruluşun en azından şu sorulara cevap verebilmesi gerekir:
- Hangi AI sistemleri kullanılıyor?
- Sistemlerin sahipleri kim?
- Hangi veriler bu sistemlere aktarılıyor?
- Hangi tedarikçiler kullanılıyor?
- Çıktılar hangi kararları etkiliyor?
- İnsan denetimi nerede uygulanıyor?
- Bir hata veya güvenlik olayı nasıl bildirilecek?
- Sistem ne zaman yeniden değerlendirilecek?
- Kullanımdan kaldırma kararı kim tarafından verilecek?
NIST AI RMF, kuruluşların AI sistemleri için envanter mekanizmaları oluşturmasını ve roller ile sorumlulukları açık biçimde tanımlamasını önerir [1].
ISO/IEC 42001:2023 ise AI kullanan veya sağlayan kuruluşlarda bir Artificial Intelligence Management System (AIMS) kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi için yönetim sistemi gereksinimleri tanımlar [6].
Dolayısıyla olgun bir AI yaklaşımında yönetişim, projeden sonra eklenen bürokratik bir katman değil; sistemin tasarımının bir parçasıdır.
7. Risk ve Hukuki Hazırlık
Her AI kullanım alanının risk seviyesi aynı değildir.
Bir çalışanın toplantı notlarını özetleyen sistem ile kredi değerlendirmesi, işe alım, sağlık veya çalışan performansı hakkında karar veren sistem aynı kontrol seviyesine tabi tutulmamalıdır.
Risk değerlendirmesinde en azından şu etkiler incelenebilir:
- yanlış çıktı,
- kişisel veri ihlali,
- gizli bilginin açığa çıkması,
- ayrımcı sonuç,
- güvenlik açığı,
- fikrî mülkiyet problemi,
- yanlış otomatik işlem,
- mevzuata aykırılık,
- operasyon kesintisi,
- insanın AI çıktısına aşırı güvenmesi.
OECD AI İlkeleri; güvenilir AI için insan hakları ve mahremiyet, şeffaflık ve açıklanabilirlik, sağlamlık/güvenlik/emniyet ve hesap verebilirlik gibi prensipler tanımlar. İlkeler ilk olarak 2019'da kabul edilmiş ve Mayıs 2024'te teknolojik gelişmeler dikkate alınarak güncellenmiştir [7].
Risk yönetiminin seviyesi kullanım bağlamıyla orantılı olmalıdır. Basit bir metin sınıflandırma uygulaması ile kişilerin haklarını veya önemli kararları etkileyebilecek bir sistem aynı değerlendirme sürecinden geçirilmemelidir.
Şirketinizin AI Hazırlığını Nasıl Ölçebilirsiniz?
Aşağıdaki kontrol listesi ilk değerlendirme için kullanılabilir.
Strateji
- En az bir somut iş problemi tanımlandı.
- Problemin mevcut maliyeti veya operasyonel etkisi biliniyor.
- AI kullanmadan mevcut alternatifler değerlendirildi.
- Projenin başarı metriği tanımlandı.
- Kullanım alanının iş sahibi belirlendi.
Veri
- Gerekli veri kaynakları belirlendi.
- Verilerin sahipleri belli.
- Veri kalitesi değerlendirildi.
- Kişisel ve hassas bilgiler sınıflandırıldı.
- Veri erişim yetkileri tanımlandı.
- Saklama ve silme gereksinimleri değerlendirildi.
Teknoloji
- Gerekli sistemlerin entegrasyon yöntemi biliniyor.
- Kimlik doğrulama ve yetkilendirme mevcut.
- Test ve üretim ortamları ayrılabiliyor.
- Loglama yapılabiliyor.
- Model/API kullanım maliyetleri izlenebiliyor.
- Hata durumunda geri dönüş mekanizması bulunuyor.
İnsan ve Organizasyon
- Bir süreç sahibi var.
- Teknik sorumlu belli.
- Son kullanıcılar projeye dahil edildi.
- Bilgi güvenliği gereksinimleri değerlendirildi.
- Gerektiğinde hukuk/KVKK değerlendirmesi yapılabiliyor.
- Kullanıcılara gerekli AI eğitimi verilebiliyor.
Risk ve Yönetişim
- Sistemin verebileceği en kritik yanlış çıktı tanımlandı.
- İnsan denetiminin gerekli olduğu noktalar belirlendi.
- Kullanılan AI sistemi ve tedarikçisi kayıt altına alınabiliyor.
- Performans ve hata oranları izlenebiliyor.
- Olay yönetimi süreci tanımlanabiliyor.
- Sistemi durdurma veya devre dışı bırakma kriterleri belirlenebiliyor.
Bu maddelerin amacı şirketi tek bir “hazır/hazır değil” kategorisine sokmak değildir. Eksik alanları görünür hâle getirmektir.
Kullanım Alanı Bazında Hazırlık Puanı Nasıl Verilir?
Hazırlık analizi şirket geneline tek puan vermek yerine her kullanım alanını ayrı değerlendirmelidir. Amaç proje seçmekten önce hazır olunan ve eksik kalan koşulları görünür kılmaktır.
Her kullanım alanı dört eksende değerlendirilebilir:
| Kriter | Sorulması gereken soru |
|---|---|
| İş değeri | Başarılı olursa hangi ölçülebilir problemi çözer? |
| Teknik uygulanabilirlik | Veri, entegrasyon ve model kapasitesi yeterli mi? |
| Risk | Yanlış çalışırsa ne kadar zarar oluşabilir? |
| Uygulama maliyeti | Geliştirme, entegrasyon ve işletme yükü nedir? |
Her kriter 0–4 arasında puanlanabilir: 0 kanıt yok, 1 başlangıç düzeyi, 2 kısmen yeterli, 3 büyük ölçüde yeterli, 4 doğrulanmış ve sürdürülebilir. Ağırlıklar kullanım bağlamına göre belirlenmeli; yüksek toplam puan, hukuk veya güvenlik alanındaki kritik bir açığı telafi etmemelidir. Sonuçla birlikte kanıt, eksik, sorumlu ve hedef tarih kaydedilmelidir.
Örneğin bilgi arama, doküman sınıflandırma, içeriğin ilk taslağını oluşturma veya çalışanı destekleyen karar destek uygulamaları bazı kuruluşlarda doğrudan kritik karar veren tam otomatik sistemlerden daha yönetilebilir başlangıç noktaları olabilir.
Ancak kullanım alanının uygunluğu şirketin süreçlerine ve risk profiline göre ayrıca değerlendirilmelidir.
Temsili Hazırlık ve Gap Analizi: Teknik Doküman Asistanı
Aşağıdaki örnek tamamen temsili bir kurumsal senaryodur.
Bir üretim şirketinde teknik ekipler binlerce bakım dokümanı, prosedür ve ekipman kılavuzu içerisinde bilgi aramaktadır.
Şirket bu süreci hızlandırmak için doküman tabanlı bir AI asistanı değerlendirmektedir.
İlk bakışta problem basittir: Belgeleri sisteme yüklemek ve bir büyük dil modeliyle soru-cevap arayüzü oluşturmak.
Hazırlık analizi yapıldığında ise yeni sorular ortaya çıkar.
Bazı dokümanlar güncel değildir. Bazıları yalnızca belirli departmanlar tarafından görülebilir. Aynı ekipmanın farklı revizyonlarına ait prosedürler bulunmaktadır. Ayrıca bazı bakım işlemleri güvenlik açısından kritiktir.
Bu durumda proje yalnızca bir RAG veya chatbot projesi değildir.
Pilot öncesinde:
- kullanılacak dokümanlar belirlenir,
- güncel olmayan sürümler ayrıştırılır,
- erişim seviyeleri tanımlanır,
- kaynak gösterme zorunluluğu getirilir,
- kritik işlemlerde AI cevabının tek başına talimat olarak kullanılmaması sağlanır,
- test sorularından oluşan değerlendirme veri seti hazırlanır,
- doğru cevap, yanlış cevap ve cevap verememe durumları ölçülür,
- kullanıcı geri bildirimi kaydedilir.
Pilotun amacı “chatbot çalışıyor mu?” sorusunu cevaplamak değildir.
Asıl soru şudur:
Hazırlık Değerlendirmesinin Çıktısı Nasıl Yazılmalı?
Hazırlık değerlendirmesi bir proje planı değil, karar öncesi durum ve boşluk raporudur. Her bulgu mevcut durum, beklenen seviye, aradaki fark, kanıt ve sorumlu alanla birlikte yazılmalıdır.
Değerlendirmenin sonucu “hazır”, “koşullu hazır” veya “hazır değil” olabilir; koşullu sonuçlarda kapatılması gereken boşluklar açıkça belirtilmelidir.
1. Kapsamı daraltın
Tek departman, belirli veri kaynakları ve sınırlı kullanıcı grubuyla başlayın.
2. Başlangıç değerini ölçün
AI uygulanmadan önce mevcut sürecin performansını ölçün.
Örneğin:
- işlem süresi,
- hata oranı,
- bekleme süresi,
- manuel iş yükü,
- çözüm süresi.
Başlangıç değeri bilinmiyorsa AI sisteminin gerçekten iyileştirme sağlayıp sağlamadığını belirlemek zorlaşır.
3. Teknik metrikleri tanımlayın
Kullanım alanına göre:
- doğruluk,
- kaynak doğruluğu,
- yanlış pozitif/negatif,
- cevap verememe oranı,
- gecikme,
- sistem kullanılabilirliği
gibi ölçüler seçilebilir.
Üretken yapay zekâ uygulamalarında yalnızca “cevap güzel görünüyor” değerlendirmesi yeterli değildir. NIST'in Generative AI Profile belgesi de üretken AI'ya özgü risklerin sistematik olarak tanımlanması ve yönetilmesi için AI RMF'nin uygulanmasını genişletmektedir [8].
4. İş metriğini tanımlayın
Teknik performans ile iş başarısı aynı şey değildir.
Model yüksek doğruluk sağlayabilir ancak çalışanların işini hızlandırmayabilir.
Bu nedenle pilot sonunda şu sorular cevaplanmalıdır:
- Süreç gerçekten hızlandı mı?
- Manuel iş yükü azaldı mı?
- Kullanıcı sistemi kullanıyor mu?
- Yeni bir kontrol yükü oluştu mu?
- İşletme maliyeti kabul edilebilir mi?
5. Durdurma kriterlerini önceden belirleyin
Başarısız pilotu sürdürmek de bir maliyettir.
Örneğin proje şu durumlarda yeniden tasarlanabilir veya durdurulabilir:
- gerekli veri kalitesi sağlanamıyorsa,
- kritik hata seviyesi kabul edilemiyorsa,
- güvenlik gereksinimleri karşılanamıyorsa,
- kullanıcıların süreç yükü artıyorsa,
- çözüm mevcut yöntemden anlamlı biçimde daha iyi değilse,
- işletme maliyeti beklenen faydayı aşacak düzeydeyse.
AI projesini durdurabilmek, AI hazırlığının bir parçasıdır.
Şirketlerde Sık Yapılan AI Hazırlık Hataları
Teknolojiyle başlamak
“GPT kullanalım”, “AI agent yapalım” veya “kendi modelimizi eğitelim” çözüm ifadeleridir. Önce problem tanımlanmalıdır.
Her şeyi otomatikleştirmeye çalışmak
Bazı süreçlerde AI yalnızca çalışanı desteklemelidir. Özellikle hata etkisinin yüksek olduğu işlemlerde insan denetimi kritik olabilir.
Veri kalitesini göz ardı etmek
AI kötü organize edilmiş veya güncel olmayan kurumsal bilgiyi otomatik olarak güvenilir hâle getirmez.
Prototipi üretim sistemi sanmak
Bir demo, güvenlik, ölçeklenebilirlik, gözlemlenebilirlik, kullanıcı yönetimi ve operasyon gereksinimlerini doğrulamaz.
Yalnızca doğruluk ölçmek
İş etkisi, kullanıcı davranışı, maliyet ve risk birlikte değerlendirilmelidir.
AI kullanımını envanterlememek
Çalışanların kullandığı araçların ve kurumsal AI uygulamalarının görünür olmaması veri güvenliği ve yönetişim açısından kontrol boşluğu oluşturabilir.
Hangi Durumlarda AI Kullanılmamalı?
AI teknik olarak uygulanabiliyor olsa bile her problem için doğru çözüm olmayabilir.
Şu durumlarda alternatif yöntemler özellikle değerlendirilmelidir:
- Problem deterministik kurallarla güvenilir biçimde çözülebiliyorsa,
- AI kullanmanın iş değeri tanımlanamıyorsa,
- gerekli veri mevcut değilse veya kullanılamıyorsa,
- hata maliyeti kabul edilemeyecek kadar yüksekse,
- gerekli insan denetimi sağlanamıyorsa,
- sistem performansı objektif olarak ölçülemiyorsa,
- veri güvenliği veya hukuki gereksinimler karşılanamıyorsa,
- mevcut yazılım sistemi problemi daha basit biçimde çözebiliyorsa.
AI kullanmama kararı teknoloji karşıtlığı değildir. Doğru teknoloji seçiminin bir sonucudur.
AI Hazırlığı İçin Gap Kapatma Planı
Hazırlık puanını yükseltmek isteyen şirketler eksikleri şu sırayla ele alabilir:
1. İş problemlerini toplayın.
Departmanlardan AI fikirleri değil, zaman kaybettiren, maliyet oluşturan veya kalite problemi yaratan süreçleri isteyin.
2. Süreçleri analiz edin.
İş akışını, kullanıcıları, veri kaynaklarını ve karar noktalarını belirleyin.
3. AI uygunluğunu değerlendirin.
Problemin klasik otomasyon, mevcut yazılım veya AI ile çözülmesinin avantajlarını karşılaştırın.
4. Veri hazırlığını kontrol edin.
Veri erişimi, kalite, güncellik, yetki ve kişisel veri durumunu inceleyin.
5. Risk seviyesini belirleyin.
Yanlış çıktının insanlara, şirkete veya müşterilere etkisini değerlendirin.
6. Kullanım alanlarını önceliklendirin.
İş değeri, uygulanabilirlik, maliyet ve riski birlikte değerlendirin.
7. Dar kapsamlı pilot oluşturun.
Sınırlı kullanıcı, veri ve süreç kapsamıyla test edin.
8. Başarı kriterlerini önceden belirleyin.
Teknik ve iş metriklerini pilot başlamadan tanımlayın.
9. Sonuçları ölçün.
AI öncesi ve sonrası performansı karşılaştırın.
10. Ölçekleme kararını verin.
Başarılı pilotlarda güvenlik, entegrasyon, yönetişim, destek ve operasyon gereksinimlerini tamamlayarak kapsamı genişletin.
Bu yaklaşım, AI yatırımını teknoloji denemesinden ölçülebilir bir kurumsal programa dönüştürmeye yardımcı olur.
Sonuç
Bir şirketin yapay zekâya hazır olup olmadığını tek başına kullandığı teknoloji belirlemez.
Gerçek hazırlık; doğru iş problemlerinin seçilmesi, gerekli verinin erişilebilir ve güvenilir olması, teknik altyapının entegrasyonu desteklemesi, rollerin tanımlanması, çalışanların sistemi doğru kullanabilmesi ve risklerin yönetilebilir olmasıyla ortaya çıkar.
Bu nedenle AI hazırlık analizinin temel çıktısı tek bir “hazır” veya “hazır değil” cevabı olmamalıdır.
Daha değerli çıktı şudur:
Hangi kullanım alanına, hangi veriyle, hangi kontroller altında ve hangi başarı kriterleriyle başlanabileceğinin açık biçimde belirlenmesi.
Bu değerlendirme yapıldığında şirketler AI projelerini teknoloji odaklı deneylerden çıkarıp ölçülebilir, denetlenebilir ve sürdürülebilir iş uygulamalarına dönüştürmek için daha sağlam bir başlangıç noktası elde eder.
Sık Sorulan Sorular
Bir şirketin yapay zekâya hazır olduğu nasıl anlaşılır?
Şirketin belirli AI kullanım alanları için iş hedefi, kullanılabilir veri, teknik altyapı, sorumlu ekip, başarı metrikleri ve risk kontrolleri tanımlayabiliyor olması önemli hazırlık göstergeleridir. Hazırlık şirket genelinde tek seviyede olmak zorunda değildir; bir departman veya kullanım alanı diğerlerinden daha hazır olabilir.
AI kullanmaya başlamak için çok büyük bir veri setine ihtiyaç var mı?
Her zaman değil. Veri gereksinimi kullanım alanına bağlıdır. Hazır modeller kullanılarak geliştirilen bazı uygulamalarda model eğitmek için büyük bir şirket veri seti gerekmez. Buna karşılık sistemin doğru kurumsal bilgiyi kullanabilmesi için kaliteli, güncel ve erişilebilir verilere ihtiyaç duyulabilir.
Küçük şirketler yapay zekâ kullanabilir mi?
Evet. AI hazırlığı şirket büyüklüğünden çok kullanım alanının niteliğine bağlıdır. Küçük bir şirket de sınırları açık, ölçülebilir ve düşük riskli bir süreçte hazır AI servislerini kullanarak pilot gerçekleştirebilir.
AI projesine hangi departmandan başlanmalı?
Departman isminden ziyade kullanım alanı değerlendirilmelidir. Ölçülebilir bir problemi bulunan, gerekli veriye erişilebilen ve hata etkisinin kontrol edilebilir olduğu süreçler pilot için daha uygun olabilir.
Şirket içi chatbot yapmak AI dönüşümü sayılır mı?
Tek başına sayılmaz. Chatbot bir uygulamadır. Kurumsal AI dönüşümü ise kullanım alanlarının belirlenmesi, veri ve altyapının hazırlanması, yönetişim kurulması, çalışanların eğitilmesi ve sonuçların ölçülmesini kapsayan daha geniş bir süreçtir.
AI sistemlerinde insan denetimi gerekli mi?
Gereksinim kullanım alanının riskine bağlıdır. Yanlış çıktının önemli finansal, hukuki, güvenlik veya insan hakları etkileri oluşturabileceği süreçlerde insan denetimi daha kritik hâle gelir. Denetimin biçimi kullanım bağlamına göre tasarlanmalıdır.
Şirketin AI hazırlık analizi ne sıklıkla yapılmalı?
AI hazırlığı tek seferlik bir değerlendirme olarak görülmemelidir. Yeni kullanım alanları, veri kaynakları, tedarikçiler, düzenlemeler ve teknik yetenekler ortaya çıktıkça ilgili değerlendirmelerin güncellenmesi gerekir. NIST ve ISO yaklaşımları da AI risk yönetimini yaşam döngüsü boyunca devam eden bir süreç olarak ele alır.
Her AI projesi için ayrı risk analizi gerekli mi?
Riskler kullanım bağlamına göre değiştiği için kurumsal genel politikaların yanında kullanım alanı bazında değerlendirme yapılması gerekir. Aynı modelin müşteri destek metni hazırlaması ile işe alım kararını etkilemesi farklı risk profillerine sahiptir.
Kaynaklar
[1] National Institute of Standards and Technology (NIST) — Artificial Intelligence Risk Management Framework (AI RMF 1.0), 26 Ocak 2023. AI risklerinin Govern, Map, Measure ve Manage fonksiyonları üzerinden yönetilmesi; roller, AI envanteri, test, ölçüm, insan denetimi ve yaşam döngüsü boyunca risk yönetimi konularını destekler. Erişim tarihi: 27 Eylül 2026.
NIST AI Risk Management Framework (AI RMF 1.0)
[2] Kişisel Verileri Koruma Kurumu (KVKK) — Kişisel Verilerin İşlenmesine İlişkin Temel İlkeler. 6698 sayılı Kanun kapsamında hukuka uygunluk, amaçla bağlantılılık, sınırlılık, ölçülülük ve saklama süresine ilişkin temel ilkeleri destekler. Erişim tarihi: 27 Eylül 2026.
KVKK – Kişisel Verilerin İşlenmesine İlişkin Temel İlkeler
[3] Kişisel Verileri Koruma Kurumu (KVKK) — Yapay Zekâ Alanında Kişisel Verilerin Korunmasına Dair Tavsiyeler, 15 Eylül 2021. AI sistemlerinde şeffaflık, hesap verebilirlik, insan müdahalesi, veri minimizasyonu, ayrımcılığın önlenmesi ve veri güvenliği konularını destekler. Erişim tarihi: 27 Eylül 2026.
KVKK – Yapay Zekâ Alanında Kişisel Verilerin Korunmasına Dair Tavsiyeler
[4] European Union — Regulation (EU) 2024/1689 — Artificial Intelligence Act; Regulation (EU) 2026/1744 ile konsolide değişiklik. Güncel Madde 4'ün AI okuryazarlığının gelişimini destekleyecek tedbirlere ilişkin lafzını destekler. Erişim tarihi: 27 Eylül 2026.
EUR-Lex – Regulation (EU) 2026/1744
[5] European Commission — AI Act – Regulatory Framework for Artificial Intelligence. AI Act'in 1 Ağustos 2024'te yürürlüğe girmesi ve AI okuryazarlığı ile yasaklı uygulamalara ilişkin hükümlerin 2 Şubat 2025'ten itibaren uygulanmasına ilişkin takvimi destekler. Erişim tarihi: 27 Eylül 2026.
European Commission – AI Act
[6] International Organization for Standardization (ISO) — ISO/IEC 42001:2023 — Information technology — Artificial intelligence — Management system, Aralık 2023. Kuruluşlarda AI yönetim sistemi kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesine ilişkin yaklaşımı destekler. Erişim tarihi: 27 Eylül 2026.
ISO/IEC 42001:2023 – AI Management Systems
[7] OECD — OECD AI Principles, ilk kabul Mayıs 2019; güncelleme Mayıs 2024. İnsan hakları ve mahremiyet, şeffaflık ve açıklanabilirlik, sağlamlık, güvenlik, emniyet ve hesap verebilirlik ilkelerini destekler. Erişim tarihi: 27 Eylül 2026.
OECD AI Principles
[8] National Institute of Standards and Technology (NIST) — Autio, C., Schwartz, R., Dunietz, J. ve diğerleri, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1), 26 Temmuz 2024; NIST sayfası 8 Nisan 2026'da güncellenmiştir. Üretken yapay zekâya özgü risklerin AI RMF çerçevesinde tanımlanması ve yönetilmesi yaklaşımını destekler. Erişim tarihi: 27 Eylül 2026.
NIST AI 600-1 – Generative Artificial Intelligence Profile