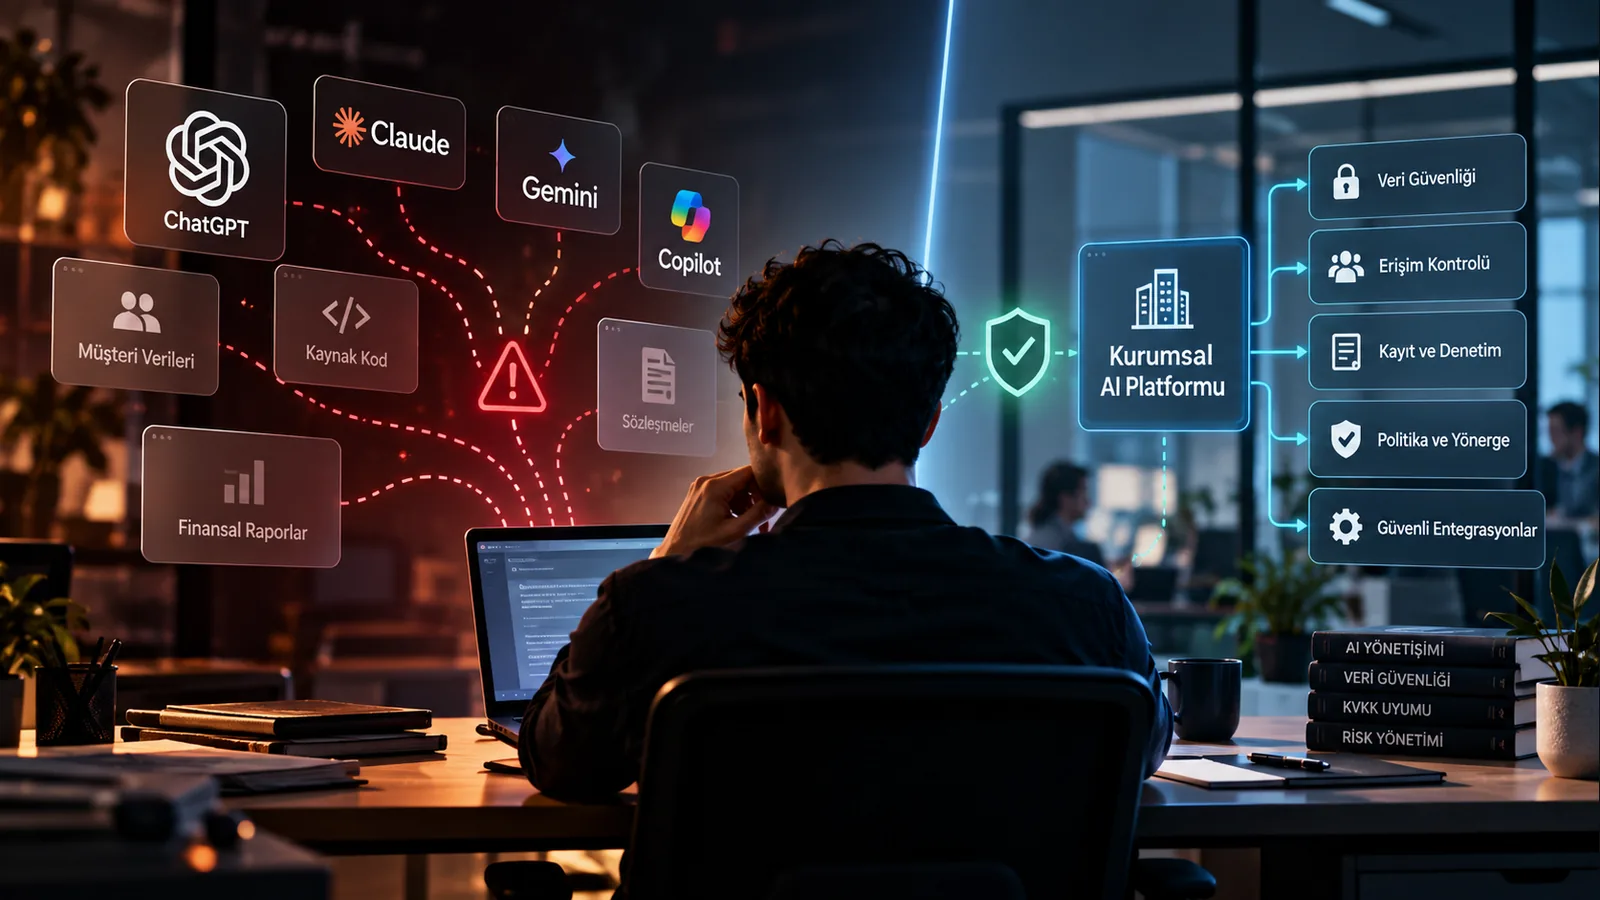
Shadow AI nedir?
Bir çalışan müşteri görüşmesinin özetini hazırlamak için kişisel hesabıyla bir üretken yapay zekâ aracına metin yüklediğinde, yazılımcı kaynak kodunu kurumun onaylamadığı bir kod asistanına gönderdiğinde veya finans ekibi bir raporu bilinmeyen bir AI servisiyle analiz ettiğinde şirket açısından yeni bir sorun ortaya çıkar: Kurumun yapay zekâ kullandığını bilmesi değil, hangi verinin hangi yapay zekâ sistemine hangi amaçla gönderildiğini bilmemesi.
Bu durum genel olarak Shadow AI, Türkçede kullanılabilecek ifadeyle gölge yapay zekâ, olarak adlandırılır. Avustralya Ulusal Yapay Zekâ Merkezi Shadow AI’yi çalışanların işlerinde yapay zekâ araçlarını resmî politika veya onaylanmış yaklaşım dışında kullanması şeklinde tanımlamaktadır [1].
Shadow AI, Shadow IT kavramının yapay zekâya uyarlanmış biçimi olarak düşünülebilir. Ancak klasik Shadow IT’den farklı olarak risk yalnızca onaylanmamış bir yazılımın kullanılması değildir. Üretken yapay zekâ sistemlerinde çalışan, kurumsal veriyi doğrudan modele aktarabilir; modelin çıktısını bir iş kararında kullanabilir veya AI aracına dosya, kaynak kod, müşteri verisi ve başka kurumsal içerikler sağlayabilir.
Bu nedenle Shadow AI problemi üç temel soruyla ilgilidir:
- Kurumda hangi yapay zekâ araçları kullanılıyor?
- Bu sistemlere hangi veriler gönderiliyor?
- Üretilen çıktılar hangi iş süreçlerinde kullanılıyor?
Şirket bu sorulara güvenilir biçimde cevap veremiyorsa yapay zekâ kullanımı üzerinde yeterli yönetişim görünürlüğüne sahip değildir.
Shadow AI neden ortaya çıkar?
Shadow AI çoğu zaman çalışanların güvenlik mekanizmalarını bilinçli olarak aşmaya çalışmasından kaynaklanmaz. İş yükünü azaltma, metin hazırlama, veri analiz etme, araştırma yapma, kod yazma veya tekrar eden işleri hızlandırma isteği çalışanları kolay erişilebilir yapay zekâ araçlarına yöneltebilir.
Avustralya Ulusal Yapay Zekâ Merkezi de Shadow AI kullanımının karşılanmamış ihtiyaç, zaman baskısı veya erken benimseyen çalışanların merakı gibi nedenlerden doğabileceğini belirtiyor [1].
Örneğin şirket çalışanlarına yapay zekâ konusunda hiçbir araç sunmamış olabilir. Buna rağmen çalışanların günlük olarak e-posta hazırlaması, uzun belgeleri özetlemesi veya kod üretmesi gerekiyorsa internet üzerinden erişilebilen AI servislerini kendi inisiyatifleriyle kullanmaya başlamaları şaşırtıcı değildir.
Bu nedenle yalnızca “AI araçlarının kullanılması yasaktır” şeklinde bir politika hazırlamak Shadow AI sorununu çözmeyebilir. Etkili yaklaşım, çalışanların yapay zekâyı neden kullandığını anlamak ve meşru ihtiyaçlar için güvenli alternatifler oluşturmaktır.
Shadow AI ile onaylı kurumsal AI arasındaki fark
| Alan | Shadow AI | Yönetilen kurumsal AI |
|---|---|---|
| Araç seçimi | Çalışan tarafından bireysel olarak yapılabilir | Kurumsal değerlendirme ve onay sürecinden geçer |
| Veri kullanımı | Hangi verinin aktarıldığı bilinmeyebilir | Veri sınıflandırma politikalarına bağlanabilir |
| Kimlik yönetimi | Kişisel hesap kullanılabilir | Kurumsal kimlik ve erişim yönetimi uygulanabilir |
| Kayıt ve izleme | Sınırlı veya kurum açısından görünmez olabilir | Loglama ve denetim mekanizmaları kurulabilir |
| Hukuki değerlendirme | Önceden yapılmamış olabilir | Kullanım öncesinde yapılabilir |
| Çıktı kontrolü | Çalışanın inisiyatifine kalabilir | İnsan denetimi ve doğrulama süreci tanımlanabilir |
| Tedarikçi değerlendirmesi | Genellikle yapılmaz | Güvenlik, gizlilik ve sözleşme koşulları incelenebilir |
| Risk sahibi | Belirsiz olabilir | İş ve teknik sorumlular atanabilir |
Buradaki temel fark kullanılan modelin teknik kapasitesi değildir. Aynı yapay zekâ teknolojisi kontrolsüz kullanıldığında Shadow AI oluşturabilirken, uygun veri politikaları, erişim kontrolleri ve yönetişim mekanizmalarıyla kurumsal bir sisteme dönüştürülebilir.
Shadow AI şirketler için neden risklidir?
1. Hassas verilerin üçüncü taraf sistemlere aktarılması
En belirgin risk veri sızıntısıdır.
Bir çalışan AI aracına şunları yükleyebilir:
- müşteri bilgileri,
- çalışan bilgileri,
- sözleşmeler,
- satış raporları,
- finansal veriler,
- kaynak kod,
- teknik dokümanlar,
- ürün yol haritaları,
- toplantı kayıtları,
- ticari sır niteliğindeki bilgiler.
Sorun yalnızca verinin “internete gönderilmesi” değildir. Kurumun kullanılan hizmetin veriyi nerede sakladığını, ne kadar süre tuttuğunu, alt işleyenlerini, model geliştirme amacıyla kullanıp kullanmadığını veya hangi sözleşme koşullarının geçerli olduğunu değerlendirmemiş olması da ayrı bir risk oluşturur.
KVKK tarafından yayımlanan Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi, üretken yapay zekâ sistemlerinin yaşam döngüsü boyunca gerçekleştirilen kişisel veri işleme faaliyetlerinin 6698 sayılı Kişisel Verilerin Korunması Kanunu açısından değerlendirilmesi gerektiğini vurgulamaktadır [2].
Dolayısıyla çalışanların kişisel veri içeren içerikleri kontrolsüz biçimde üçüncü taraf AI servislerine aktarması yalnızca bilgi güvenliği problemi olarak görülmemelidir; kişisel verilerin işlenmesi bakımından ayrıca hukuki değerlendirme gerektirebilir.
2. Ticari sır ve fikrî varlıkların açığa çıkması
Kişisel veri içermeyen bilgiler de kritik olabilir.
Bir yazılımcının özel bir kod deposundaki kaynak kodu, ürün yöneticisinin yayımlanmamış ürün yol haritasını veya satış ekibinin fiyatlandırma stratejisini bir AI aracına göndermesi kurum açısından fikrî mülkiyet ve ticari gizlilik riski yaratabilir.
Bu nedenle veri politikası yalnızca “kişisel veri göndermeyin” seviyesinde bırakılmamalıdır.
Şirket verileri örneğin şu şekilde sınıflandırılabilir:
- herkese açık,
- kurum içi,
- gizli,
- yüksek derecede hassas.
Ardından her sınıf için hangi AI kullanımının izinli olduğu açıkça tanımlanmalıdır.
3. Hatalı AI çıktılarının iş süreçlerine girmesi
Shadow AI yalnızca veri güvenliği sorunu değildir.
Üretken yapay zekâ sistemleri gerçeğe uygun görünmesine rağmen yanlış bilgiler üretebilir. Bir çalışan AI çıktısını doğrulamadan müşteri teklifine, hukuki metne, finansal analize veya yazılım koduna aktarırsa hata kurumsal sürecin parçası haline gelebilir.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi, üretken AI sistemlerinin yanlış ifadeleri gerçekmiş gibi sunabileceğini ve prompt injection gibi saldırılara açık olabileceğini özellikle vurgulamaktadır [3].
Bu nedenle kritik süreçlerde temel prensip şu olmalıdır:
Çıktının doğrulanma seviyesi kullanım alanının riskine göre belirlenmelidir.
4. Güvenlik açıkları
Özellikle yazılım geliştirme ve AI agent kullanımında risk daha karmaşık hale gelir.
OWASP'ın 2026 LLM ve üretken yapay zekâ uygulamaları için Top 10 çalışmasında prompt injection, hassas bilgi ifşası, tedarik zinciri riskleri, veri ve model zehirleme ve uygunsuz çıktı işleme gibi risk kategorileri yer almaktadır [4].
Örneğin geliştirici, kurum tarafından değerlendirilmemiş bir AI kodlama aracına kod deposu erişimi verebilir. Böyle bir durumda risk yalnızca yazılan promptlarla sınırlı değildir; aracın erişebildiği dosyalar, kimlik bilgileri, entegrasyonlar ve çalışma ortamları da değerlendirilmelidir.
AI agent sistemlerinde haricî sistemlere işlem yapma yetkisi bulunuyorsa erişim kapsamı daha da kritik hale gelir.
5. Denetlenebilirliğin kaybolması
Şirketin hangi departmanının hangi modeli kullandığı bilinmiyorsa ortaya çıkan bir hatanın kaynağını belirlemek zorlaşır.
Örneğin müşteriyle paylaşılan yanlış bir bilgi AI tarafından oluşturulmuş olabilir. Ancak:
- hangi araç kullanıldı,
- hangi prompt gönderildi,
- hangi veri modele verildi,
- çıktı kim tarafından kontrol edildi,
- hangi model sürümü kullanıldı
gibi bilgiler mevcut değilse olay analizi güçleşir.
NIST AI Risk Management Framework, yapay zekâ risklerinin yönetimini Govern, Map, Measure ve Manage olmak üzere dört temel fonksiyon altında ele almaktadır ve risk yönetiminin AI yaşam döngüsü boyunca sürekli yürütülmesini öngörmektedir [5].
Shadow AI ise bu yönetişim döngüsünün dışında kaldığı için riskin haritalanmasını ve ölçülmesini zorlaştırır.
Shadow AI ve KVKK
Türkiye'deki şirketler açısından önemli konulardan biri çalışanların AI araçlarına kişisel veri aktarmasıdır.
Üretken yapay zekâya gönderilen bir prompt içerisinde müşteri adı, iletişim bilgisi, çalışan bilgisi, görüşme kaydı veya başka bir gerçek kişiyle ilişkilendirilebilir veri bulunabilir.
KVKK’nın üretken yapay zekâ rehberi, bu sistemlerin geliştirilmesi ve kullanılması sırasında gerçekleşen kişisel veri işleme faaliyetlerinin 6698 sayılı Kanun çerçevesinde değerlendirilmesi gerektiğini belirtmektedir [2].
Dolayısıyla “çalışan yalnızca işini kolaylaştırmak için kullandı” açıklaması tek başına yeterli değildir.
Kurumun en azından şu sorulara cevap verebilmesi gerekir:
- AI sistemine kişisel veri aktarılıyor mu?
- Aktarımın amacı nedir?
- Hangi veri kategorileri işleniyor?
- Kullanılan sağlayıcının veri işleme koşulları nelerdir?
- Veri saklanıyor mu?
- Veriye kimler erişebilir?
- İlgili kullanım için gerekli teknik ve idari tedbirler mevcut mu?
Bu değerlendirme kullanım senaryosuna, verinin niteliğine ve kullanılan hizmetin koşullarına göre yapılmalıdır.
Avrupa Birliği AI Act açısından Shadow AI
Avrupa Birliği Yapay Zekâ Tüzüğü, yani Regulation (EU) 2024/1689, AI sistemleri için risk temelli bir düzenleme çerçevesi oluşturmuştur.
Regulation (EU) 2026/1744 ile güncellenen 4. madde, AI sistemi sağlayıcıları ve kullanan kuruluşların; personelin ve kendi adlarına sistemi kullanan diğer kişilerin AI okuryazarlığının gelişimini destekleyecek tedbirler almasını düzenler. Tedbirler kullanım bağlamına, teknik bilgiye, deneyime, eğitime ve sistemin etkilediği kişilere göre uyarlanmalıdır; belirli bir bireysel seviye garanti edilmek zorunda değildir [6].
Bu düzenleme Shadow AI açısından önemli bir yönetişim noktasına işaret eder: çalışanların yalnızca bir AI aracına erişebilmesi, o aracı güvenli ve uygun biçimde kullanabileceği anlamına gelmez.
AI okuryazarlığı eğitimi en azından şu konuları kapsayabilir:
- hangi araçların kullanılabileceği,
- hangi verilerin AI sistemlerine gönderilemeyeceği,
- model çıktılarının nasıl doğrulanacağı,
- AI kaynaklı güvenlik riskleri,
- kişisel verilerin korunması,
- şüpheli kullanımın nasıl raporlanacağı.
Shadow AI nasıl tespit edilir?
Bir şirketin ilk hedefi bütün AI kullanımını anında engellemek değil, mevcut kullanım yüzeyini anlamak olmalıdır.
1. AI envanteri oluşturun
Departmanlara şu sorular yöneltilebilir:
- Hangi AI araçlarını kullanıyorsunuz?
- Ne amaçla kullanıyorsunuz?
- Hangi veri türlerini yüklüyorsunuz?
- Kişisel hesap mı kurumsal hesap mı kullanılıyor?
- Araç başka sistemlere bağlanıyor mu?
- Üretilen çıktı hangi süreçlerde kullanılıyor?
Bu çalışma cezalandırıcı bir denetim şeklinde yapılırsa çalışanlar gerçek kullanımlarını açıklamaktan kaçınabilir. Amaç öncelikle mevcut AI yüzeyini görünür hale getirmektir.
2. Ağ ve SaaS görünürlüğünü kullanın
Teknik ekipler kurumun güvenlik ve gizlilik politikaları çerçevesinde:
- web trafiği,
- SaaS uygulama kullanımı,
- kurumsal kimlikle girişler,
- tarayıcı tabanlı servisler,
- OAuth izinleri,
- API entegrasyonları
üzerinden AI servislerinin kullanımını değerlendirebilir.
Burada amaç çalışanları sürekli izlemek değil, kurum dışına veri aktarabilecek servisleri ve kontrolsüz entegrasyonları belirlemektir. Ağ veya SaaS görünürlüğü kişisel veri işliyorsa somut olayın koşullarına uygun bir hukuki sebep ve meşru amaç belirlenmeli; çalışanlar önceden tam ve açık biçimde bilgilendirilmeli; müdahale gerekli, amaca elverişli ve ölçülü olmalıdır. Toplanan veri, erişimler ve saklama süresi amaçla sınırlı tutulmalıdır. Genel ve sınırsız çalışan gözetimi, Shadow AI kontrolü adı altında meşrulaştırılamaz [2][9][10].
3. AI kullanım senaryolarını envantere alın
Sadece araç listesi tutmak yeterli değildir.
Örneğin aynı AI sistemi:
- pazarlama metni üretmek,
- müşteri verisi analiz etmek,
- kaynak kod incelemek
için kullanılabilir.
Araç aynı olsa bile risk seviyesi farklıdır. Bu nedenle envanterin temel birimi mümkün olduğunca araç + veri + kullanım senaryosu olmalıdır.
Shadow AI nasıl kontrol altına alınır?
1. Onaylı AI araçları belirleyin
Çalışanların hangi araçları kullanabileceği açık olmalıdır.
Onay sürecinde en azından şu konular değerlendirilebilir:
- veri işleme koşulları,
- saklama politikası,
- erişim kontrolü,
- kurumsal hesap desteği,
- loglama imkânı,
- güvenlik özellikleri,
- entegrasyon izinleri,
- sözleşmesel hükümler.
Amaç yüzlerce aracı tek tek yasaklamak yerine güvenli alternatifler oluşturmaktır.
2. AI kabul edilebilir kullanım politikası oluşturun
Politika kısa, anlaşılır ve uygulanabilir olmalıdır.
Örneğin:
İzinli:
Kamuya açık bilgilerin özetlenmesi.
Koşullu:
Kurum içi dokümanların yalnızca onaylı kurumsal AI ortamında kullanılması.
Yasak:
Müşteri kişisel verilerinin onaylanmamış tüketici AI servislerine yüklenmesi.
Bu yapı çalışanların günlük kararlarını kolaylaştırır.
3. Veri sınıflandırmasını AI politikasıyla birleştirin
Mevcut bilgi güvenliği sınıflandırması varsa AI politikası bunun üzerine kurulabilir.
| Veri türü | Genel AI servisi | Onaylı kurumsal AI |
|---|---|---|
| Kamuya açık veri | Politika kapsamında kullanılabilir | Kullanılabilir |
| Kurum içi veri | Kısıtlanabilir | Kontrollü kullanılabilir |
| Gizli veri | Kullanılmamalı | Ek kontroller gerekebilir |
| Kişisel / yüksek hassasiyetli veri | Kullanılmamalı | Hukuki ve teknik değerlendirme gerekir |
Bu tablo yalnızca örnek bir sınıflandırmadır. Gerçek kurallar kurumun sektörü, mevzuatı ve risk toleransına göre belirlenmelidir.
4. Teknik kontroller uygulayın
Politika tek başına yeterli değildir.
Kuruma göre şu kontroller değerlendirilebilir:
- kurumsal SSO,
- rol tabanlı erişim,
- DLP,
- SaaS/CASB görünürlüğü,
- OAuth uygulama kontrolleri,
- domain veya uygulama kısıtlamaları,
- dosya yükleme kontrolleri,
- API anahtarı yönetimi,
- audit logları.
Microsoft’un Shadow AI için yayımladığı güvenlik yaklaşımı da AI uygulamalarının keşfedilmesi, onaylanmamış uygulamalara erişimin yönetilmesi, hassas verilerin AI uygulamalarına gönderilmesinin engellenmesi ve AI servislerine gönderilen verinin yönetilmesi gibi aşamalardan oluşmaktadır [7].
5. İnsan denetimini zorunlu hale getirin
AI çıktısının doğrudan kritik sürece aktarılması engellenmelidir.
Özellikle:
- hukuki metinler,
- finansal kararlar,
- işe alım değerlendirmeleri,
- müşteri taahhütleri,
- güvenlik kararları,
- üretim sistemine girecek kod
için uygun insan kontrolü tanımlanmalıdır.
NIST AI RMF, AI sisteminin amaçlanan işlevi yerine getirip getirmediğinin ve kullanımına devam edilip edilmemesi gerektiğinin risk değerlendirmeleri doğrultusunda ele alınmasını önerir [5].
6. Çalışanları eğitin
“AI kullanmayın” eğitimi yerine çalışanlara güvenli kullanım öğretilmelidir.
Eğitim sonunda çalışan şu sorulara cevap verebilmelidir:
- Bu aracı kullanabilir miyim?
- Bu veriyi yükleyebilir miyim?
- Çıktıyı doğrulamam gerekiyor mu?
- Yeni bir AI aracı kullanmak istersem kime başvurmalıyım?
- Yanlışlıkla hassas veri gönderirsem ne yapmalıyım?
Bu yaklaşım Shadow AI kullanımını görünür ve yönetilebilir hale getirmeyi kolaylaştırır.
Shadow AI kontrolü için uygulanabilir yol haritası
Aşama 1 — Keşif
Kurumdaki mevcut AI kullanımını belirleyin.
Çıktı:
- kullanılan araçlar,
- kullanıcı grupları,
- veri türleri,
- kullanım senaryoları,
- entegrasyonlar.
Aşama 2 — Risk sınıflandırması
Her kullanım senaryosunu değerlendirin.
Örnek sınıflar:
- düşük risk,
- kontrollü kullanım,
- yüksek risk,
- yasak kullanım.
Aşama 3 — Politika
AI kullanım politikasını yayımlayın.
Politika en azından şunları açıklamalıdır:
- onaylı araçlar,
- yasak veri kategorileri,
- yeni araç onay süreci,
- insan denetimi,
- olay bildirim süreci.
Aşama 4 — Güvenli alternatif
Çalışanların gerçek ihtiyacını karşılayacak kurumsal araç sağlayın.
Aksi halde politika ile iş ihtiyacı arasında boşluk oluşabilir.
Aşama 5 — Teknik kontroller
Risk seviyesine göre erişim, DLP, kimlik ve loglama kontrollerini devreye alın.
Aşama 6 — Eğitim
Genel AI farkındalığı yerine rol bazlı eğitim uygulayın.
Yazılımcının, satış çalışanının ve insan kaynakları uzmanının AI ile karşılaştığı riskler aynı değildir.
Aşama 7 — Sürekli izleme
AI envanteri tek seferlik belge olmamalıdır.
ISO/IEC 42001:2023, kuruluşlarda yapay zekâ yönetim sisteminin kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesine yönelik gereksinimler tanımlar [8].
Dolayısıyla yeni modeller, araçlar ve kullanım senaryoları ortaya çıktıkça risk değerlendirmesi güncellenmelidir.
Temsili senaryo: satış ekibinde Shadow AI
Bu bölüm gerçek bir şirketi veya vakayı değil, yöntemin uygulanmasını göstermek amacıyla oluşturulmuş temsili bir senaryoyu anlatmaktadır.
Bir B2B şirketinin satış ekibindeki çalışanlar teklif e-postalarını daha hızlı hazırlamak için farklı üretken AI araçları kullanmaya başlıyor.
Bir çalışan müşteriyle yapılan görüşmenin notlarını kişisel hesabındaki AI aracına yapıştırıyor.
Notlarda:
- müşteri çalışanlarının isimleri,
- iletişim bilgileri,
- bütçe bilgileri,
- satın alma planı,
- görüşme detayları
bulunuyor.
Şirketin güvenlik ekibi kullanılan AI aracını daha önce değerlendirmemiş.
Bu durumda yapılabilecek doğru müdahale yalnızca AI sitesini engellemek değildir.
Önce kullanım ihtiyacı belirlenir: Satış ekibi teklif ve takip e-postalarını daha hızlı hazırlamak istiyor.
Ardından güvenli kullanım modeli oluşturulur:
- Onaylı kurumsal AI aracı seçilir.
- CRM verisinin hangi alanlarının kullanılabileceği belirlenir.
- Kişisel ve hassas alanlar için kurallar oluşturulur.
- Kullanıcı erişimleri kurumsal kimlikle sınırlandırılır.
- AI tarafından hazırlanan müşteri mesajlarının gönderim öncesinde çalışan tarafından kontrol edilmesi zorunlu tutulur.
- Kullanım logları ve olay bildirim süreci tanımlanır.
Böylece iş ihtiyacı ortadan kaldırılmadan Shadow AI kontrollü AI kullanımına dönüştürülebilir.
Shadow AI kontrol listesi
Aşağıdaki soruların önemli bir bölümüne cevap verilemiyorsa kurumun AI yönetişimi geliştirilmelidir.
- Kurumda kullanılan AI araçlarının güncel envanteri var mı?
- Her AI aracının iş sahibi belirlenmiş mi?
- Onaylı ve onaylanmamış araçlar tanımlanmış mı?
- AI sistemlerine gönderilebilecek veri kategorileri belirlenmiş mi?
- Kişisel veriler için ayrı kurallar bulunuyor mu?
- Gizli ve ticari sır niteliğindeki bilgiler sınıflandırılmış mı?
- Yeni AI araçları için hızlı bir onay süreci var mı?
- Kurumsal kimlik ve erişim yönetimi uygulanıyor mu?
- Kritik kullanım senaryolarında insan denetimi tanımlanmış mı?
- AI çıktılarının doğrulanmasına ilişkin kurallar bulunuyor mu?
- Çalışanlar AI güvenliği konusunda eğitim aldı mı?
- AI kaynaklı güvenlik veya veri olayları için bildirim süreci var mı?
- AI tedarikçilerinin veri saklama ve işleme koşulları inceleniyor mu?
- Envanter ve politikalar düzenli olarak güncelleniyor mu?
Shadow AI tamamen engellenmeli mi?
Her kurum için tek bir cevap yoktur.
Bazı kullanım alanlarının tamamen engellenmesi gerekebilir. Özellikle hassas verilerin kontrolsüz üçüncü taraf sistemlere aktarılması veya kritik sistemlere geniş yetkilerle bağlanan değerlendirilmemiş AI agent'ları kabul edilemez bir risk oluşturabilir.
Ancak tüm AI araçlarını genel olarak yasaklamak çalışanların yapay zekâ ihtiyacını ortadan kaldırmaz.
Daha sürdürülebilir yaklaşım şu üç hedefi birlikte sağlamaktır:
görünürlük + güvenli alternatif + uygulanabilir politika
Kurum hangi araçların neden kullanıldığını görebilmeli, çalışanlara uygun alternatif sağlayabilmeli ve risk seviyesine göre teknik kontroller uygulayabilmelidir.
Shadow AI yönetiminde sık yapılan hatalar
Yalnızca yasak listesi hazırlamak
Yeni AI araçları sürekli ortaya çıktığı için statik bir yasak listesi hızla güncelliğini kaybedebilir.
Sadece bilgi güvenliği ekibine bırakmak
Shadow AI aynı zamanda hukuk, kişisel veri, insan kaynakları, satın alma, ürün ve iş süreçleri konusudur.
Bütün kullanım senaryolarını aynı risk seviyesinde değerlendirmek
Kamuya açık bir metni özetlemek ile müşteri verisini analiz etmek aynı risk profiline sahip değildir.
Aracı değerlendirip kullanım senaryosunu değerlendirmemek
Kurumsal olarak onaylanmış bir AI aracının varlığı, o araçla her verinin işlenebileceği anlamına gelmez.
Çalışan ihtiyacını görmezden gelmek
Shadow AI çoğu zaman gerçek bir verimlilik ihtiyacının göstergesidir. Sorunun kaynağı anlaşılmadan yalnızca erişimi engellemek kullanımın başka araçlara kaymasına neden olabilir.
Shadow AI başarısı nasıl ölçülür?
Shadow AI yönetiminin amacı “AI kullanan çalışan sayısını sıfırlamak” olmamalıdır.
Daha anlamlı göstergeler şunlar olabilir:
- envantere alınan AI araçlarının oranı,
- onaylı araç kullanan ekiplerin oranı,
- değerlendirilmiş AI kullanım senaryolarının sayısı,
- AI eğitimini tamamlayan çalışan oranı,
- tespit edilen politika ihlalleri,
- hassas veri aktarımı olayları,
- yeni AI aracı değerlendirme süresi,
- kritik AI çıktılarında insan kontrolünün uygulanma oranı.
Bu metrikler zaman içinde izlenerek yönetişim modelinin gerçekten çalışıp çalışmadığı değerlendirilebilir.
Hangi durumlarda AI kullanımına izin verilmemeli?
Kurumun risk değerlendirmesine bağlı olmakla birlikte aşağıdaki koşullarda kullanım durdurulmalı veya ek değerlendirmeye alınmalıdır:
- veri işleme koşulları bilinmeyen bir servise hassas veri gönderilecekse,
- gerekli hukuki dayanak veya veri koruma değerlendirmesi yapılmamışsa,
- AI çıktısı kritik kararı insan denetimi olmadan verecekse,
- sistem gereğinden geniş erişim yetkilerine sahipse,
- modelin çıktısının güvenilirliği kullanım amacı için ölçülemiyorsa,
- olayların geriye dönük incelenmesini sağlayacak yeterli kayıt bulunmuyorsa,
- sağlayıcının güvenlik veya veri kullanım koşulları kurumun risk toleransıyla uyuşmuyorsa.
Sonuç
Shadow AI, çalışanların yapay zekâ kullanmasının kendisinden çok bu kullanımın kurumun görünürlük ve yönetişim sınırlarının dışında gerçekleşmesi problemidir.
Risk; kişisel veri veya ticari bilgilerin kontrolsüz paylaşılmasıyla sınırlı değildir. Doğrulanmamış AI çıktılarının iş süreçlerine girmesi, bilinmeyen üçüncü taraf servislerin kullanılması, geniş entegrasyon izinleri ve denetlenebilirliğin kaybolması da aynı problemin parçalarıdır.
Bu nedenle şirketlerin temel kararı “AI kullanılsın mı, yasaklansın mı?” ikileminden daha kapsamlı olmalıdır. Kurum hangi AI kullanımına, hangi veriyle, hangi araç üzerinden, hangi kontroller ve insan denetimi altında izin vereceğini belirlemelidir.
Shadow AI görünür hale getirildiğinde, kullanım senaryoları risklerine göre sınıflandırıldığında ve çalışanlara güvenli alternatifler sağlandığında kontrolsüz AI kullanımı yönetilebilir bir kurumsal yapay zekâ sürecine dönüştürülebilir.
Sık Sorulan Sorular
Shadow AI nedir?
Shadow AI, çalışanların kurumun bilgisi, onayı veya yönetişim süreçleri dışında yapay zekâ araçlarını iş amacıyla kullanmasıdır.
Shadow AI ile Shadow IT arasındaki fark nedir?
Shadow IT genel olarak kurum tarafından onaylanmamış yazılım ve teknoloji kullanımını ifade eder. Shadow AI ise özellikle yapay zekâ araçlarının kontrolsüz kullanımına ve bu araçlara veri aktarılması, AI çıktılarının kullanılması ve AI sistemlerine verilen yetkiler gibi ek risklere odaklanır.
Çalışanların ChatGPT kullanması Shadow AI sayılır mı?
Her zaman değil. Kurum ChatGPT kullanımını değerlendirmiş, hangi hesapların ve hangi veri türlerinin kullanılabileceğini belirlemiş ve gerekli kontrolleri oluşturmuşsa kullanım yönetilen bir AI sürecinin parçası olabilir. Kurumun bilgisi ve kontrolü dışında iş amacıyla kullanılması ise Shadow AI kapsamına girebilir.
Shadow AI nasıl tespit edilir?
Çalışan ve departman anketleri, AI kullanım envanteri, SaaS görünürlüğü, kurumsal kimlik kayıtları, ağ trafiği ve entegrasyon izinlerinin incelenmesi birlikte kullanılabilir. Amaç yalnızca kullanılan uygulamaları değil, bu uygulamalardaki kullanım senaryolarını ve veri akışlarını belirlemektir.
Shadow AI tamamen yasaklanmalı mı?
Her kullanım için genel bir yasak çoğu kurum açısından yeterli bir yönetişim yöntemi değildir. Kullanım senaryoları risk seviyesine göre sınıflandırılmalı; kabul edilemez riskler engellenirken uygun senaryolar onaylı araçlar ve kontroller altında yürütülmelidir.
AI araçlarına müşteri verisi yüklemek güvenli mi?
Bu sorunun cevabı kullanılan hizmete, veri türüne, işleme amacına, sağlayıcının veri politikalarına, sözleşmelere ve uygulanabilir mevzuata bağlıdır. Kurumsal değerlendirme yapılmadan kişisel veya hassas müşteri verilerinin genel AI servislerine aktarılması uygun değildir.
Şirket için AI politikası hazırlamak yeterli mi?
Hayır. Politikanın teknik kontroller, çalışan eğitimi, veri sınıflandırması, AI envanteri, tedarikçi değerlendirmesi, insan denetimi ve olay yönetimi süreçleriyle desteklenmesi gerekir.
Shadow AI için kim sorumlu olmalı?
Tek bir departman yerine bilgi güvenliği, hukuk/KVKK, BT, veri veya AI ekipleri ve ilgili iş birimlerinin birlikte çalıştığı bir yönetişim modeli daha uygundur. Her kullanım senaryosunun ayrıca tanımlı bir iş sahibinin bulunması gerekir.
Kaynaklar
[1] Australian Government — National AI Centre. “Manage unapproved AI use.” Erişim tarihi: 27 Eylül 2026. https://www.ai.gov.au/staying-safe-and-responsible/manage-unapproved-ai-use — Shadow AI tanımı, çalışanların kontrolsüz AI kullanımının nedenleri ve politika/eğitim yaklaşımı.
[2] Kişisel Verileri Koruma Kurumu. “Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda).” Erişim tarihi: 27 Eylül 2026. https://www.kvkk.gov.tr/Icerik/8547/uretken-yapay-zeka-ve-kisisel-verilerin-korunmasi-rehberi-15-soruda — Üretken yapay zekâ sistemlerinde kişisel veri işleme faaliyetlerinin 6698 sayılı Kanun açısından değerlendirilmesi.
[3] UK National Cyber Security Centre (NCSC). “AI and cyber security: what you need to know.” Erişim tarihi: 27 Eylül 2026. https://www.ncsc.gov.uk/guidance/ai-and-cyber-security-what-you-need-to-know — Üretken yapay zekâ sistemlerinde hatalı çıktı, prompt injection, data poisoning ve diğer siber güvenlik riskleri.
[4] OWASP GenAI Security Project. “OWASP Top 10 for LLM and GenAI Applications 2026.” Erişim tarihi: 27 Eylül 2026. https://genai.owasp.org/resource/owasp-genai-llm-top-10-2026/ — Prompt injection, hassas bilgi ifşası, tedarik zinciri, veri/model zehirleme ve uygunsuz çıktı işleme dahil güncel LLM ve üretken yapay zekâ güvenlik riskleri.
[5] National Institute of Standards and Technology (NIST). “Artificial Intelligence Risk Management Framework” ve “Generative Artificial Intelligence Profile.” AI RMF 1.0: 26 Ocak 2023; Generative AI Profile: 26 Temmuz 2024, sayfa güncellemesi 8 Nisan 2026. Erişim tarihi: 27 Eylül 2026. https://www.nist.gov/itl/ai-risk-management-framework ve https://doi.org/10.6028/NIST.AI.600-1 — AI risklerinin Govern, Map, Measure ve Manage fonksiyonlarıyla yaşam döngüsü boyunca yönetilmesi ve üretken AI'ya özgü risklerin değerlendirilmesi.
[6] European Union. “Regulation (EU) 2024/1689 — Artificial Intelligence Act; Regulation (EU) 2026/1744 ile konsolide değişiklik.” Erişim tarihi: 27 Eylül 2026. https://eur-lex.europa.eu/legal-content/EN/ALL/?uri=CELEX:32026R1744 — Güncel Madde 4 kapsamında AI okuryazarlığının gelişimini destekleyecek tedbirlere ilişkin düzenleyici çerçeve.
[7] Microsoft. “Prevent data leak to shadow AI.” Microsoft Learn. Erişim tarihi: 27 Eylül 2026. https://learn.microsoft.com/en-us/purview/deploymentmodels/depmod-data-leak-shadow-ai-intro — Shadow AI uygulamalarının keşfedilmesi, onaylanmamış uygulamaların yönetimi ve hassas verilerin AI servislerine aktarımına yönelik teknik kontrol yaklaşımı.
[8] International Organization for Standardization (ISO). “ISO/IEC 42001:2023 — Information technology — Artificial intelligence — Management system.” Aralık 2023. Erişim tarihi: 27 Eylül 2026. https://www.iso.org/standard/42001 — Kuruluşlarda yapay zekâ yönetim sisteminin kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesine yönelik yönetim sistemi standardı.
[9] Anayasa Mahkemesi. “Çalışanın Kurumsal E-Posta Hesabının İncelenmesi Nedeniyle Kişisel Verilerin Korunmasını İsteme Hakkı ve Haberleşme Hürriyetinin İhlal Edilmesi”, E.Ü. (B. No: 2016/13010). Erişim tarihi: 27 Eylül 2026. https://anayasa.gov.tr/tr/haberler/bireysel-basvuru-basin-duyurulari/calisanin-kurumsal-e-posta-hesabinin-incelenerek-is-akdinin-feshedilmesi-nedeniyle-kisisel-verilerin-korunmasini-isteme-hakkinin-ve-haberlesme-hurriyetinin-ihlal-edilmesi/ — İşverenin çalışan iletişimini denetlemesinde meşru amaç, önceden açık bilgilendirme, gereklilik, ölçülülük ve amaçla sınırlılık ilkeleri.
[10] Kişisel Verileri Koruma Kurumu. “Aydınlatma Yükümlülüğü.” Erişim tarihi: 27 Eylül 2026. https://www.kvkk.gov.tr/Icerik/2033/Aydinlatma-Yukumlulugu- — Kişisel veri işlenirken veri sorumlusunun kimliği, işleme amacı, aktarım, hukuki sebep ve ilgili kişinin hakları konusunda bilgilendirme yükümlülüğü.